- Introdução: Por Que Falar de Riscos na Logística e no Comércio Exterior?
Organizações de todos os tipos e tamanhos enfrentam fatores externos e internos que geram incertezas sobre o alcance de seus objetivos. Essa realidade é ainda mais presente nos setores de logística e comércio exterior, ambientes dinâmicos e suscetíveis a eventos como flutuações cambiais, novas regulamentações, instabilidades geopolíticas e interrupções na cadeia de suprimentos. Nesse contexto, gerenciar essas incertezas de forma estruturada é o que separa as empresas resilientes e líderes de mercado daquelas que apenas reagem a crises.
É neste cenário que a norma ABNT NBR ISO 31000:2018 se estabelece como a principal diretriz global para a gestão de riscos. Ela oferece uma abordagem clara e sistemática que pode ser personalizada para qualquer organização, independentemente de seu porte ou setor. Longe de ser apenas um processo burocrático, a aplicação da ISO 31000 é uma ferramenta estratégica que deve ser parte integrante da gestão e da tomada de decisão em todos os níveis, transformando a maneira como a empresa lida com as oportunidades e ameaças que surgem em seu caminho.
- O Que é a Gestão de Riscos Segundo a ISO 31000?
De acordo com a norma, a gestão de riscos é um processo iterativo que auxilia as organizações a estabelecerem estratégias, alcançarem seus objetivos e tomarem decisões bem fundamentadas. A base de todo o conceito está na definição precisa de risco, que é o “efeito da incerteza nos objetivos”. É crucial entender que um “efeito” é um desvio em relação ao esperado, que pode ser tanto positivo (oportunidades) quanto negativo (ameaças). Uma gestão madura não apenas mitiga ameaças, mas ativamente busca aumentar a probabilidade de desvios positivos.
Para ser eficaz, a gestão de riscos não deve ser uma atividade isolada, mas sim integrada à cultura e à estrutura da empresa. Isso se materializa na definição do “Apetite a Riscos” — o grau de exposição que a organização está disposta a aceitar para atingir seus objetivos estratégicos. Além disso, a governança corporativa se fortalece com a adoção de modelos como o das “Três Linhas de Defesa”: a 1ª Linha são os gestores diretos (donos dos riscos), a 2ª Linha são as áreas de suporte e controle (como Gestão de Riscos e Compliance) e a 3ª Linha é a Auditoria Interna, que fornece uma avaliação independente. Essa estrutura garante que a análise de riscos seja um componente fundamental da liderança em todos os níveis.
- O Processo de Gestão de Riscos (PGR) na Prática
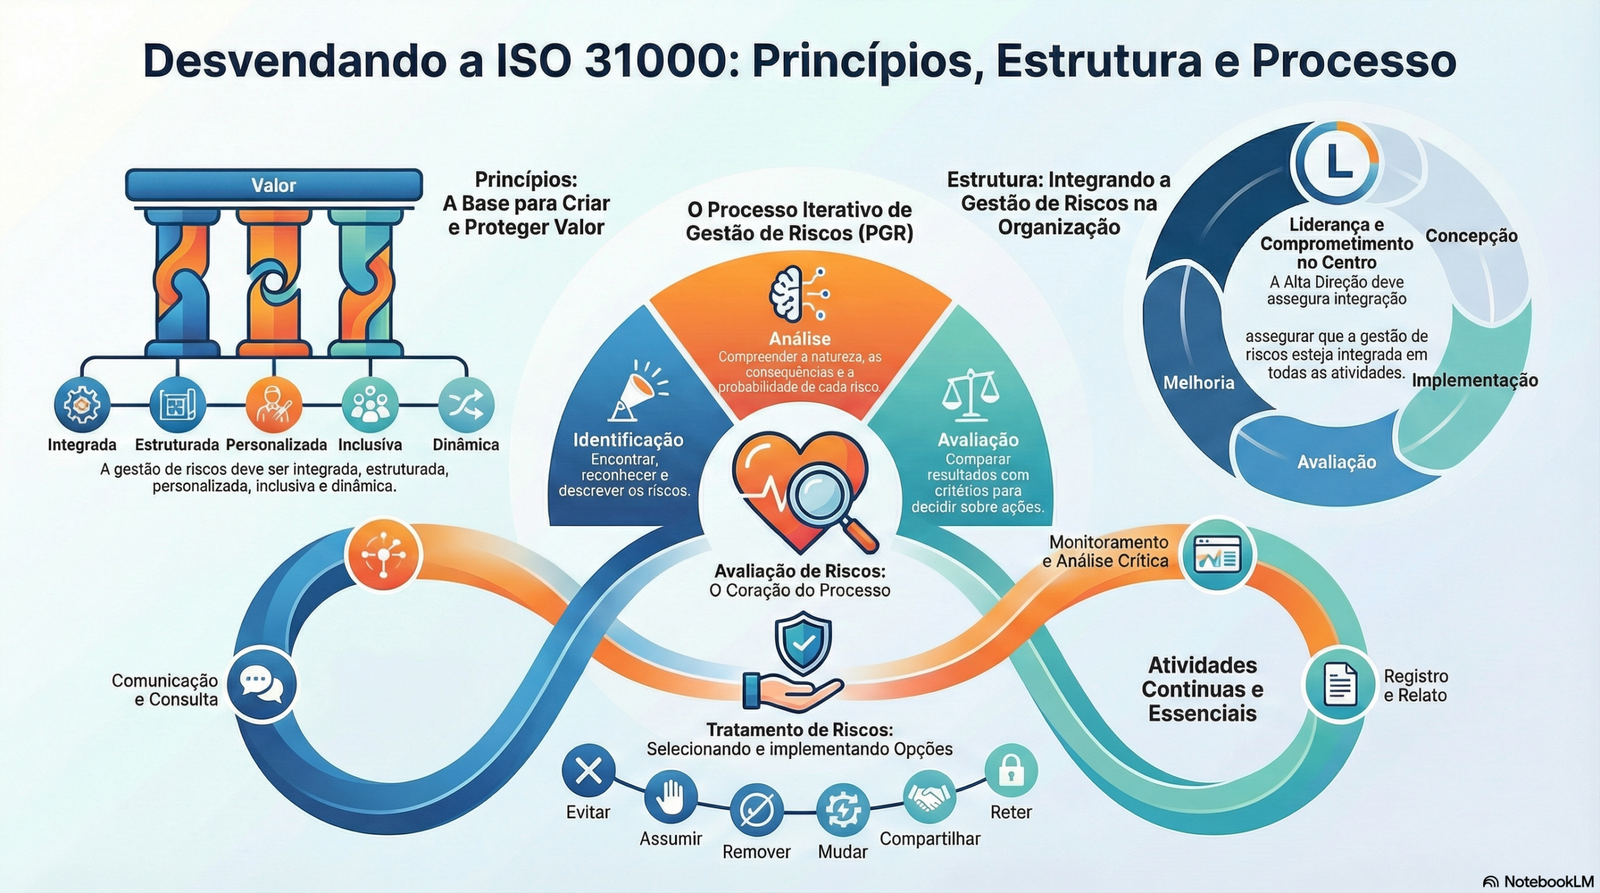
O Processo de Gestão de Riscos (PGR) é a espinha dorsal da norma ISO 31000. Ele estabelece uma sequência lógica e iterativa para identificar, compreender e modificar os riscos. As etapas principais são:
- Comunicação e Consulta: Envolve a troca de informações com as partes interessadas (stakeholders) internas e externas, como colaboradores, clientes, fornecedores e órgãos reguladores. O objetivo é garantir que diferentes perspectivas sejam consideradas em todo o processo.
- Estabelecimento do Contexto: Esta é a fase de planejamento, onde a organização define o que quer alcançar (objetivos) e analisa os fatores internos e externos que podem influenciar o sucesso. É aqui que são definidos o apetite e os critérios de risco, muitas vezes visualizados em ferramentas como a “Matriz de Riscos” ou um “Mapa Integrado de Riscos” para categorizar e priorizar os riscos conforme seu impacto (Financeiro, Reputacional, Ambiental, etc.).
- Avaliação de Riscos: Considerado o coração do processo, esta etapa é composta por três fases sequenciais:
◦ Identificação de Riscos: Consiste em um esforço sistemático para entender o que pode acontecer, como, quando e por quê. O objetivo é criar uma lista abrangente de riscos que podem afetar os objetivos da organização.
◦ Análise de Riscos: Aqui, aprofundamos a compreensão de cada risco, determinando suas causas, consequências potenciais e a probabilidade de ocorrência, considerando os controles já existentes. É uma fase investigativa.
◦ Avaliação de Riscos: Nesta etapa, comparamos os resultados da análise com os critérios e o apetite a riscos definidos pela organização. O objetivo é decidir quais riscos são toleráveis e quais exigem tratamento, estabelecendo prioridades. É uma fase de tomada de decisão.
- Tratamento de Riscos: Após a avaliação, a organização decide como responder aos riscos. Esta etapa envolve selecionar e implementar uma ou mais opções para modificar os riscos. As opções de tratamento incluem:
- Evitar o risco: Decidir não iniciar ou continuar com a atividade que gera o risco.
- Assumir ou aumentar o risco: Fazer isso de forma consciente para perseguir uma oportunidade.
- Remover a fonte de risco: Eliminar o elemento que causa o risco.
- Mudar a probabilidade: Implementar controles para reduzir a chance de o evento ocorrer.
- Mudar as consequências: Implementar controles para reduzir o impacto caso o evento ocorra.
- Compartilhar o risco: Transferir parte do risco para terceiros (ex: contratos, seguros).
- Reter o risco: Aceitar o risco por decisão fundamentada, sem implementar novos controles.
- Monitoramento e Análise Crítica: É uma atividade contínua para acompanhar o cenário e garantir que novos riscos sejam identificados, que os riscos existentes sejam reavaliados e que os controles permaneçam eficazes à medida que o contexto interno e externo muda.
- Registro e Relato: A documentação de cada etapa do processo é fundamental. Ela fornece evidências de uma abordagem sistemática, apoia a tomada de decisão, facilita o monitoramento e garante a comunicação clara das informações sobre riscos para todas as partes interessadas.
- ISO 31000 em Ação: Exemplos do Seu Setor
Para ilustrar como o Processo de Gestão de Riscos se aplica na prática, vejamos alguns cenários simplificados dos setores de logística e comércio exterior.
4.1. Cenário 1: Operações Portuárias
Uma empresa de operação portuária aplica o PGR para garantir a fluidez de suas atividades. Na Identificação do Risco, aponta-se o “atraso no desembaraço de contêineres devido a falhas sistêmicas ou greves”. A Análise revela que as consequências incluem altos custos de armazenagem, quebra de contratos e perda de reputação, com uma probabilidade considerada média. Na Avaliação, a empresa decide que o risco é inaceitável. Como Tratamento, implementa um sistema de monitoramento proativo da situação sindical e desenvolve planos de contingência com rotas logísticas alternativas, conseguindo assim mudar a probabilidade de um impacto severo e mudar as consequências financeiras.
4.2. Cenário 2: Operações Administrativas de Comércio Exterior
Um despachante aduaneiro precisa garantir a conformidade de seus processos. O PGR Identifica o Risco de “erros no preenchimento de documentos fiscais e aduaneiros, levando a multas e retenção de mercadorias”. A Análise mostra que as consequências são perdas financeiras diretas e impacto no fluxo de caixa, com alta probabilidade de ocorrência sem controles adequados. A empresa Avalia o risco como crítico e define um Tratamento focado em aprimorar os controles: implementa um processo de dupla checagem para todos os documentos e investe em treinamento contínuo para a equipe, focando em mudar a probabilidade de um erro ocorrer.
4.3. Cenário 3: Transportadoras Logísticas
Uma transportadora de cargas valiosas utiliza o PGR para proteger seus ativos e clientes. Ela Identifica o Risco de “roubo de cargas em rotas específicas”. A Análise aponta que as consequências envolvem a perda do ativo, o custo do seguro e o impacto na reputação, com a probabilidade variando drasticamente conforme a rota. A empresa Avalia o risco como alto para certas rotas e adota um Tratamento multifacetado: decide compartilhar o risco através da contratação de seguros específicos, atua para mudar a probabilidade investindo em rastreamento avançado e escolta e, em casos extremos, opta por evitar o risco, decidindo não operar em rotas de altíssimo risco.
- Transforme Incertezas em Oportunidades com a Quality Lean
A gestão de riscos, conforme orientada pela ISO 31000, transcende a simples mitigação de ameaças. Trata-se de construir uma estrutura de governança robusta, como o modelo das Três Linhas, que permita à organização definir conscientemente seu apetite a riscos e tomar decisões informadas. Ao integrar esse processo na sua estratégia, sua empresa não apenas se protege contra o inesperado, mas se posiciona para transformar incertezas em uma vantagem competitiva, tornando-se mais resiliente, ágil e preparada para navegar nas águas turbulentas da logística e do comércio exterior.
Entender e aplicar essas diretrizes pode parecer complexo, mas é o caminho para uma operação mais segura e eficiente.
Quer capacitar sua equipe para identificar, avaliar e tratar os riscos específicos do seu negócio de forma eficaz?
Entre em contato com a Quality Lean hoje mesmo e conheça nossos treinamentos especializados em Gestão de Riscos com base na ISO 31000.